Monitoring pro Laravel na vlastním serveru, který rozumí stejnému protokolu jako Laravel Nightwatch a SDK od Sentry. Aplikace tak posílá telemetrii k vám a v kódu přitom nezměníte ani řádek.
- Role
- Autor
- Začátek
- Listopad 2026
- Backend
- Rust, axum, tokio, ClickHouse, SQLite
- Frontend
- React Router 7 s renderováním na serveru
Monitoring vidí všechno: obsah požadavků, dotazy, ID uživatelů i výjimky s celým kontextem. U hostované služby tohle všechno odchází z vašeho serveru, takže jí buď věříte, nebo trávíte čas mazáním citlivých údajů. darkluna všechno nechává u vás: jeden kontejner vedle ClickHouse, žádné tarify a žádné kvóty.
Balíček Nightwatch pro Laravel je pod licencí MIT, a tak jsem si ho prošel i s přibaleným agentem. Aplikace s cloudem nekomunikuje přímo. Na konci každého požadavku nebo příkazu otevře TCP spojení s lokálním agentem a pošle mu malý rámec s polem záznamů v JSONu. Agent je sbírá do bufferu, zkomprimuje gzipem a odešle dál.
<length>:v1:<tokenHash>:<body>    app to agent, one frame per connection
2:OK agent to app, then the socket closes01
Laravel aplikace
Nightwatch nebo Sentry SDK, beze změny
02
Agent
PHP agent nebo agent darkluny, lokální TCP
03
darkluna
Ingest v Rustu, omezené buffery
04
ClickHouse
Sloupcové úložiště s TTL
A v tom je celý trik: stačí změnit NIGHTWATCH_BASE_URL a token a původní agent začne všechno posílat do darkluny. Samotná Laravel aplikace zůstane beze změny.
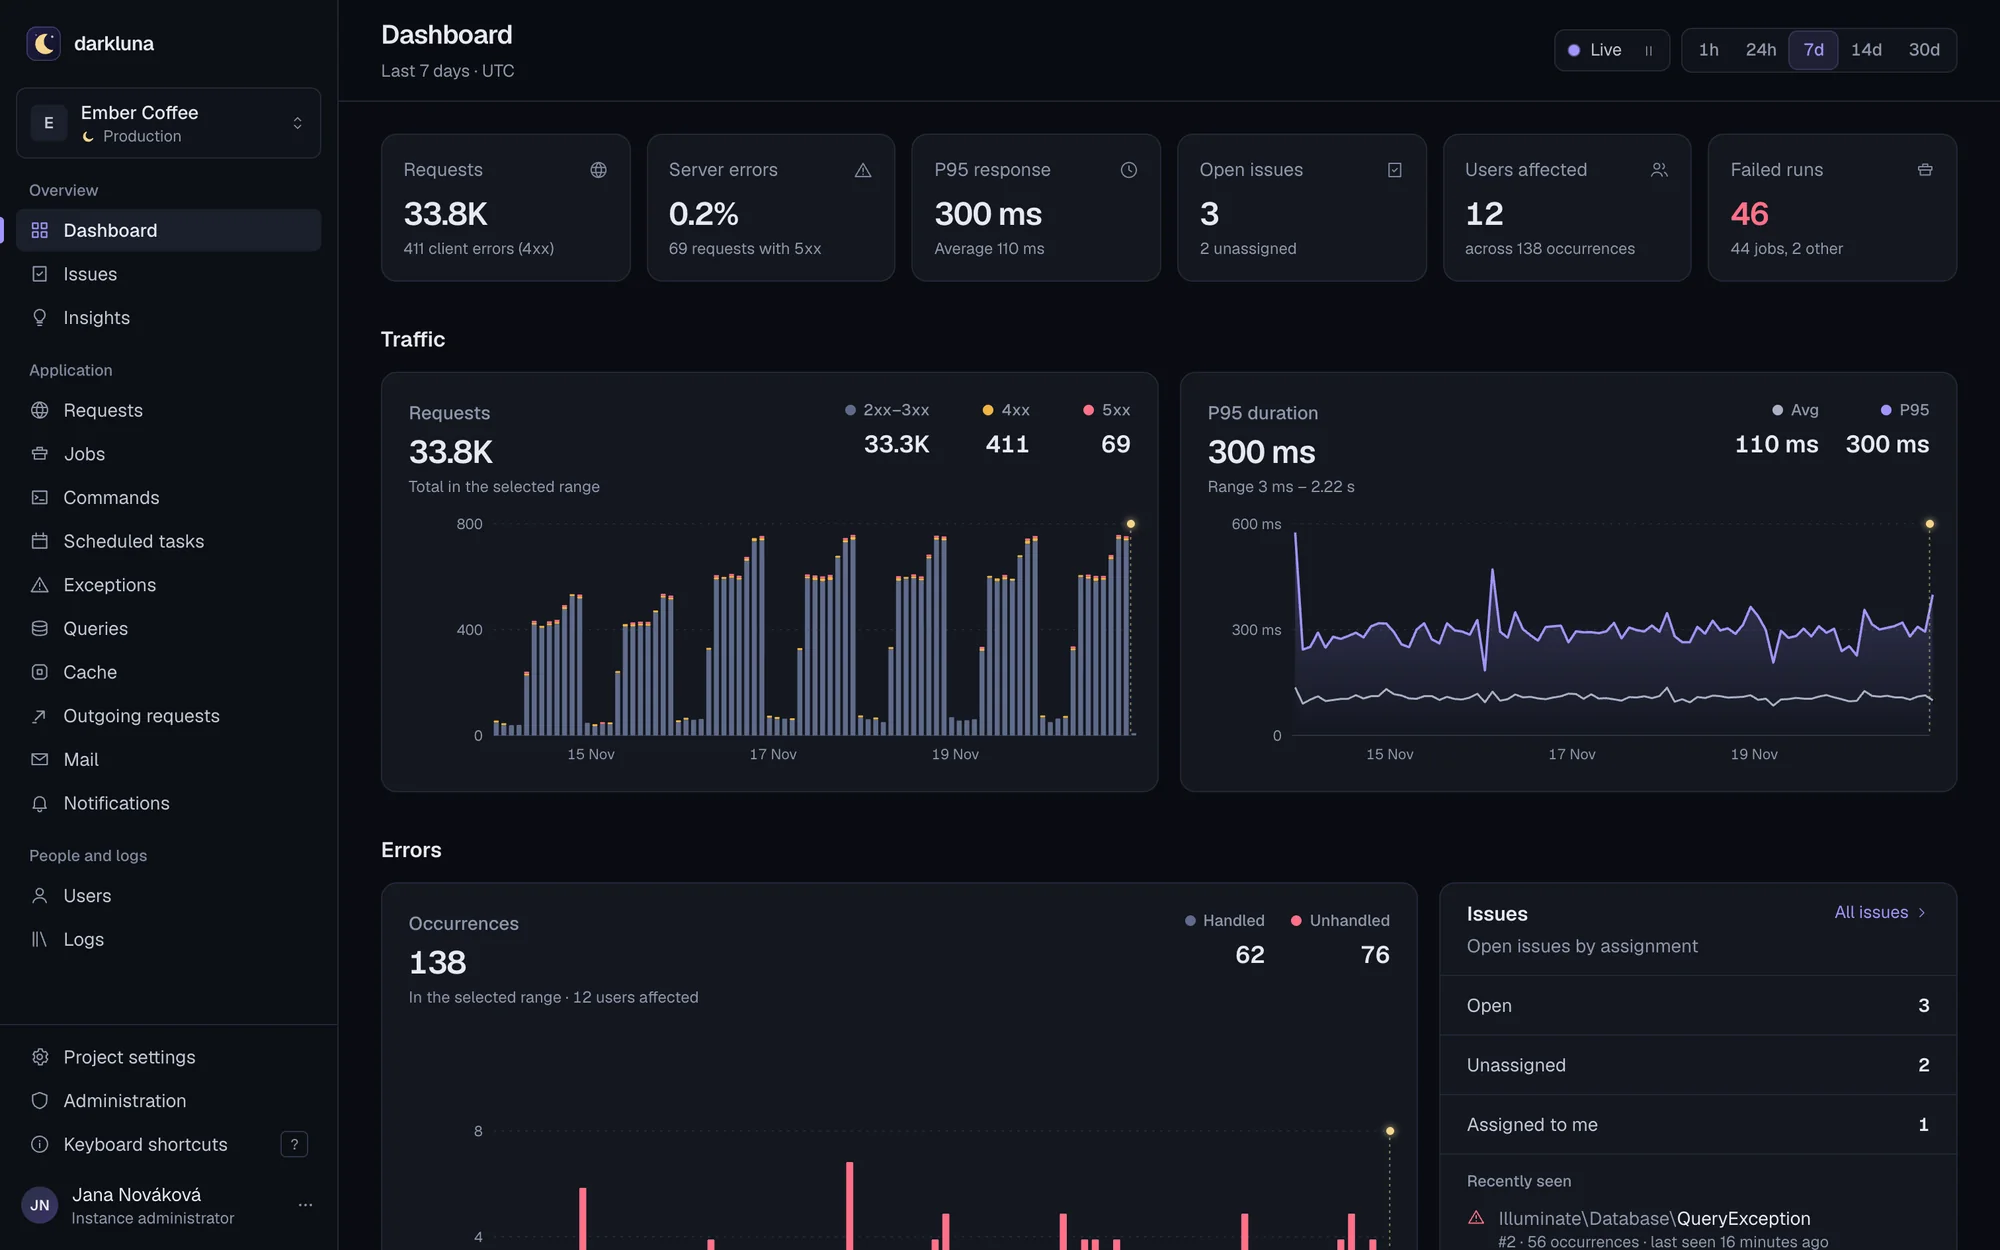
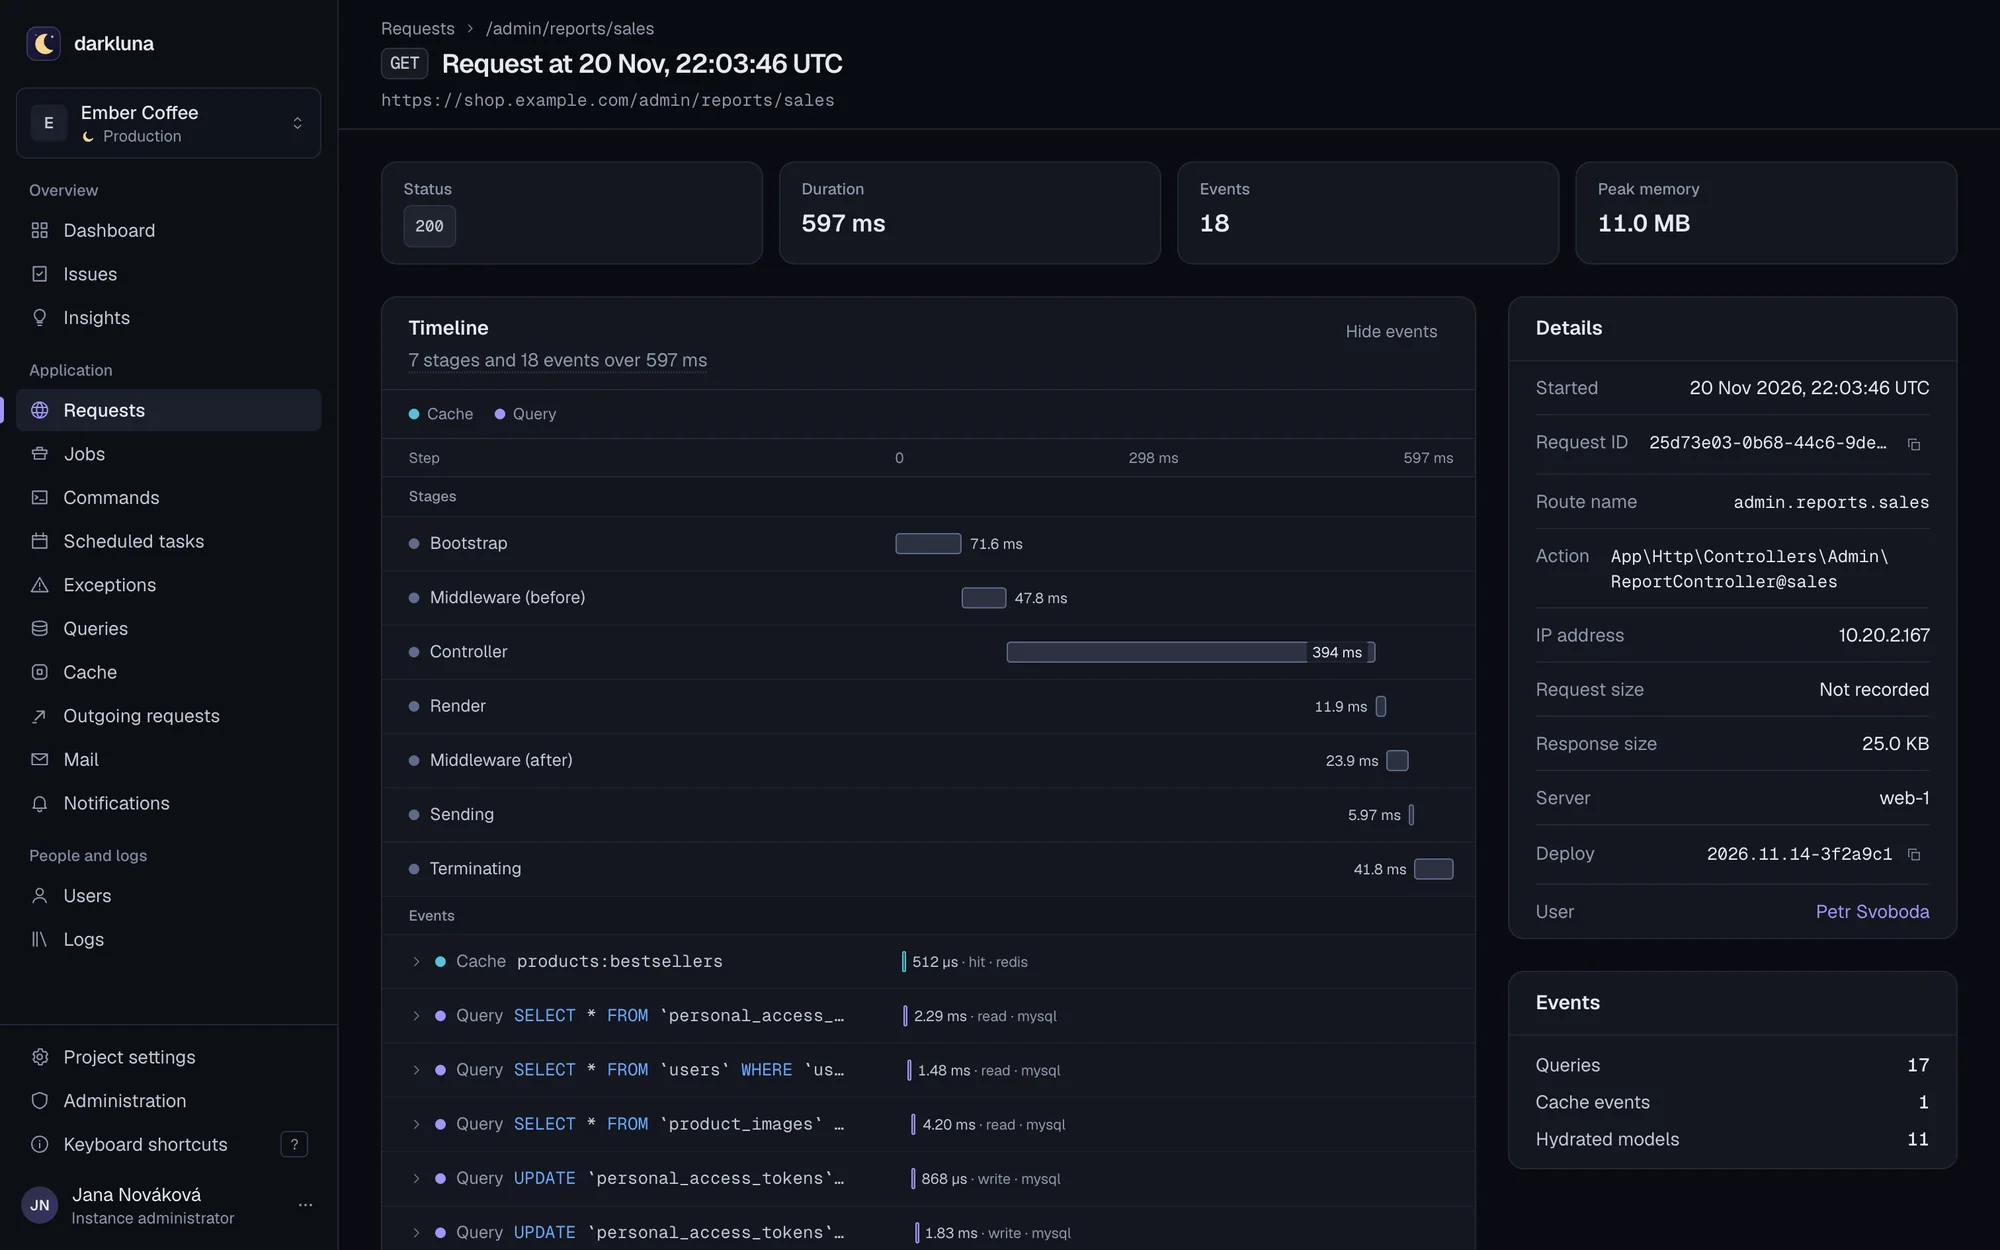
- Požadavky, joby, příkazy, plánované úlohy, dotazy, cache, odchozí HTTP volání, e-maily, notifikace a logy, s celkovými počty, průměry a p95
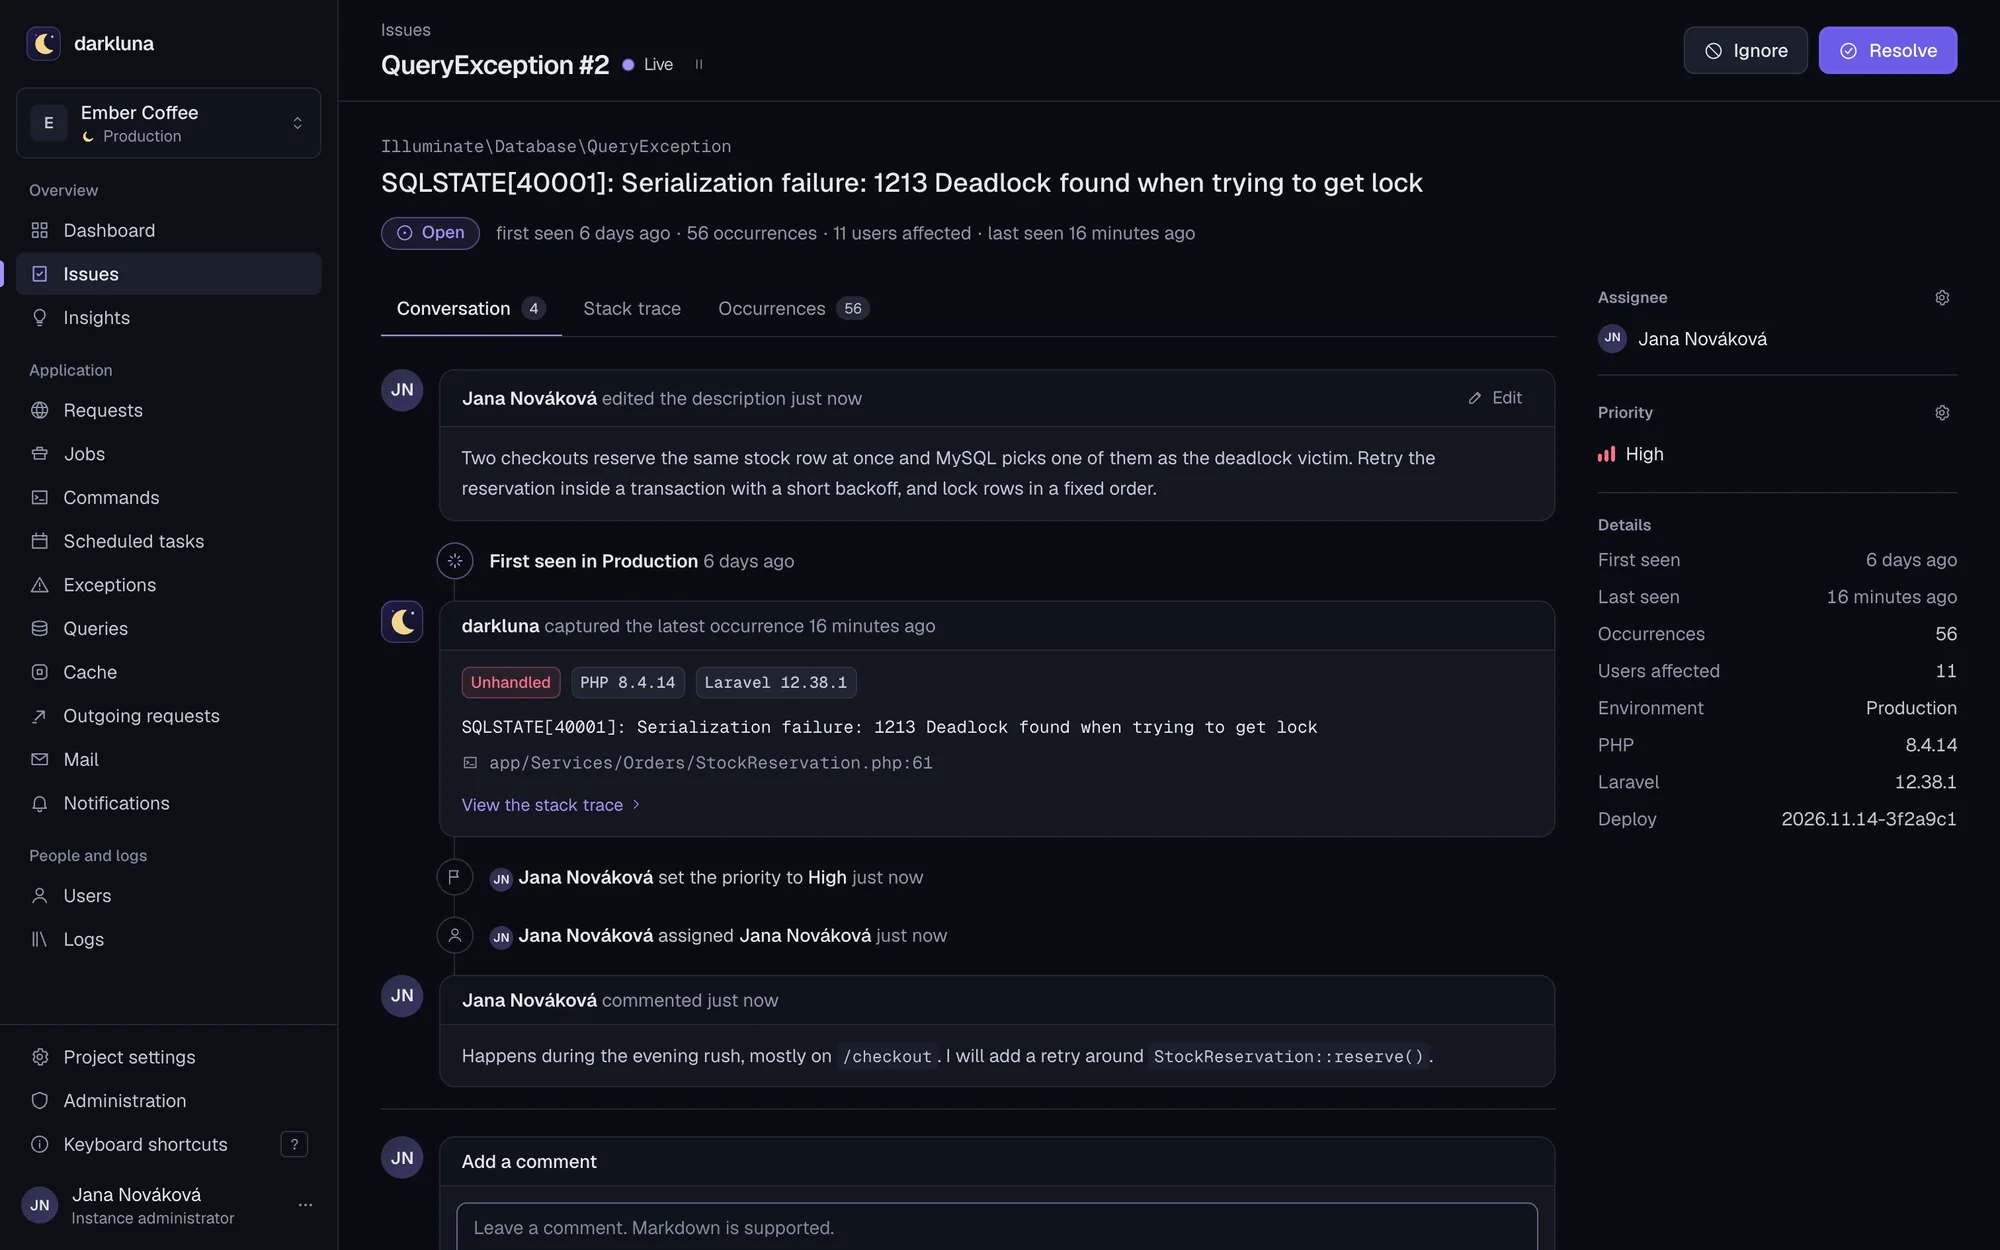
- Problémy k roztřídění: stav, priorita, řešitel, komentáře a regrese
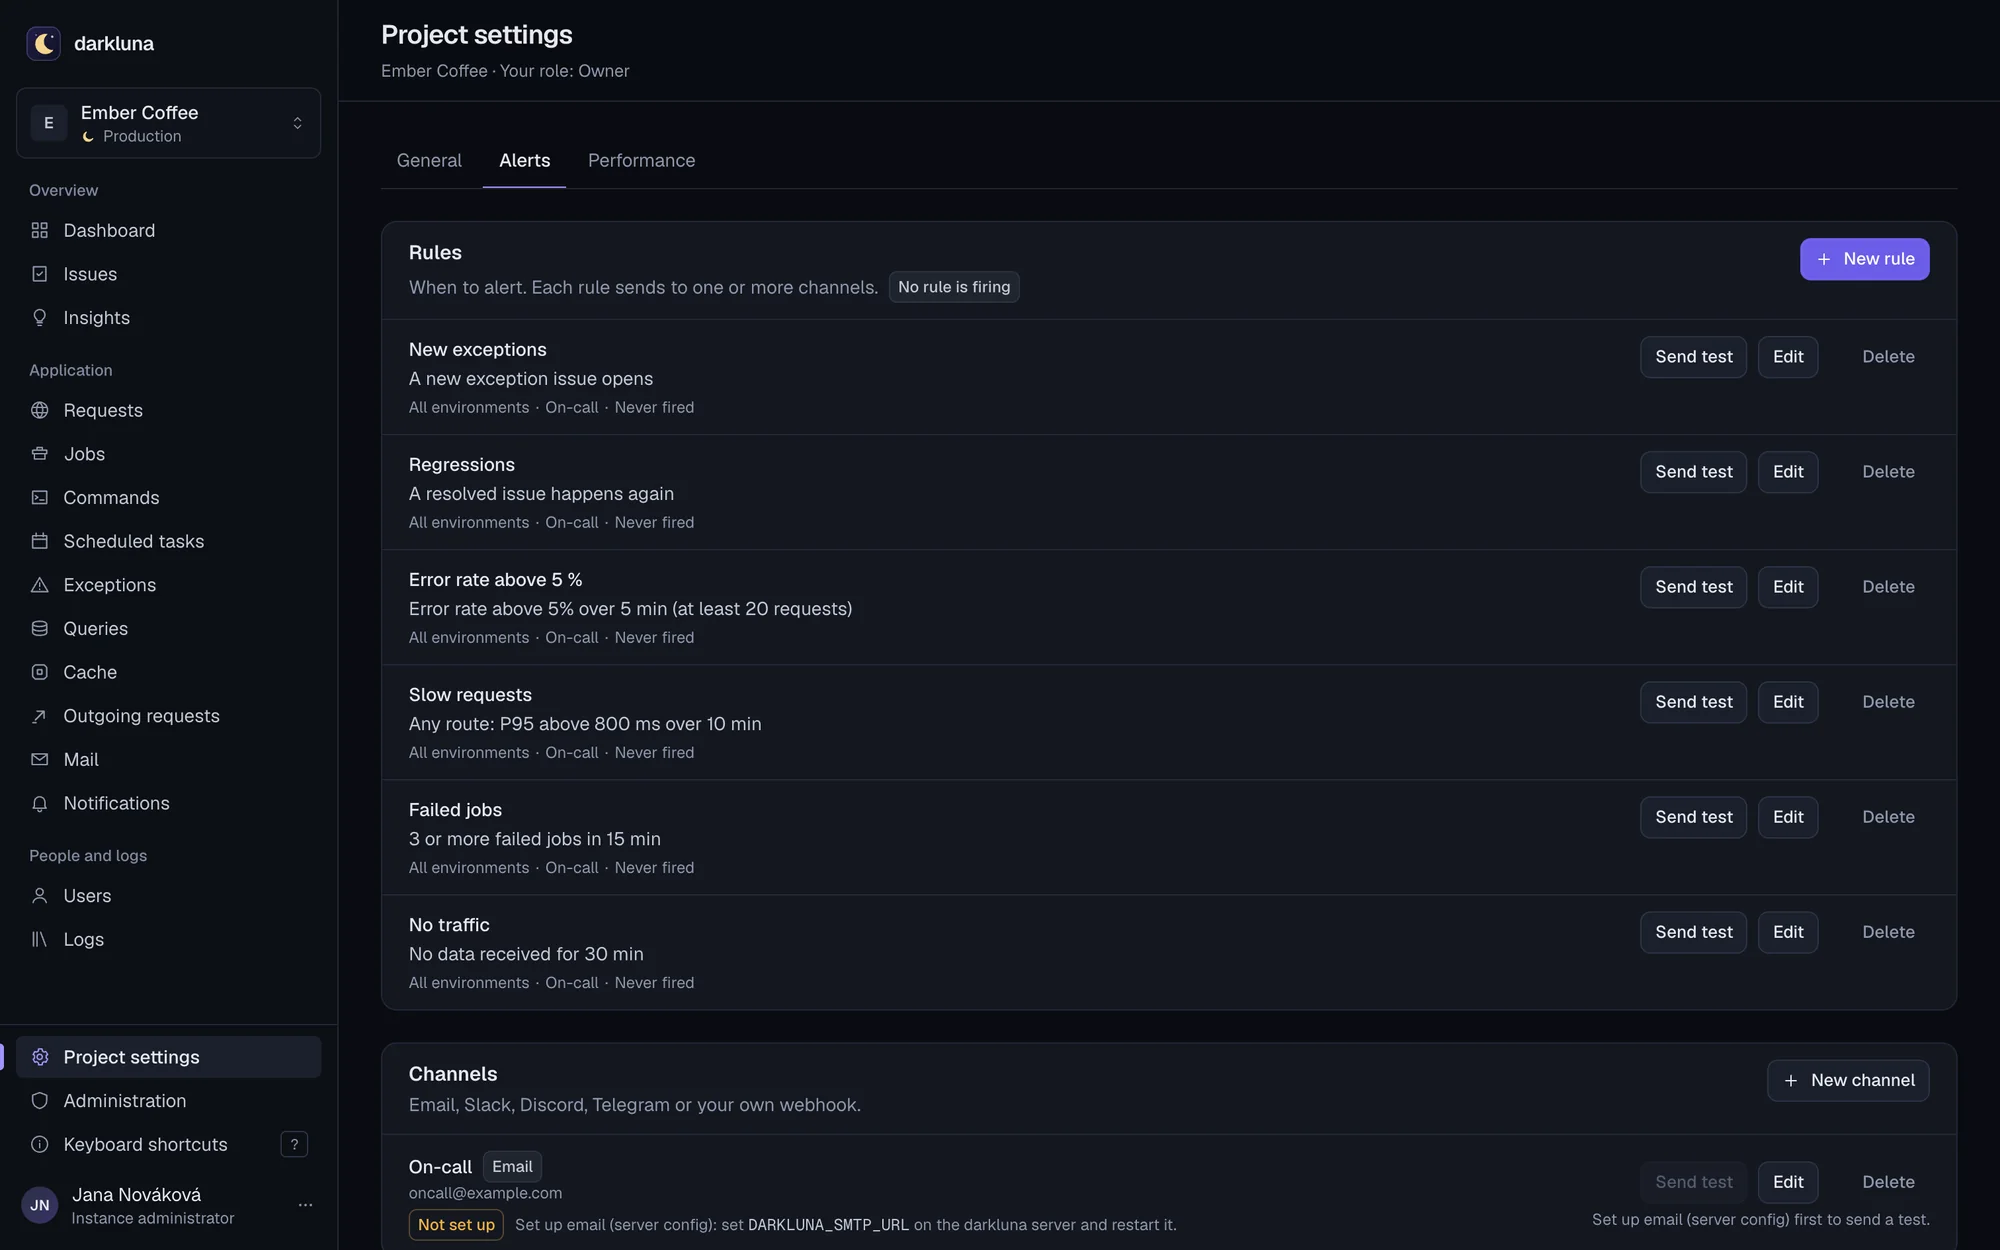
- Upozornění do e-mailu, Slacku, Discordu, Telegramu nebo na podepsaný webhook, s prodlevou proti opakovanému spouštění
- Výkonnostní problémy, když route, job nebo příkaz překročí svůj limit pro p95
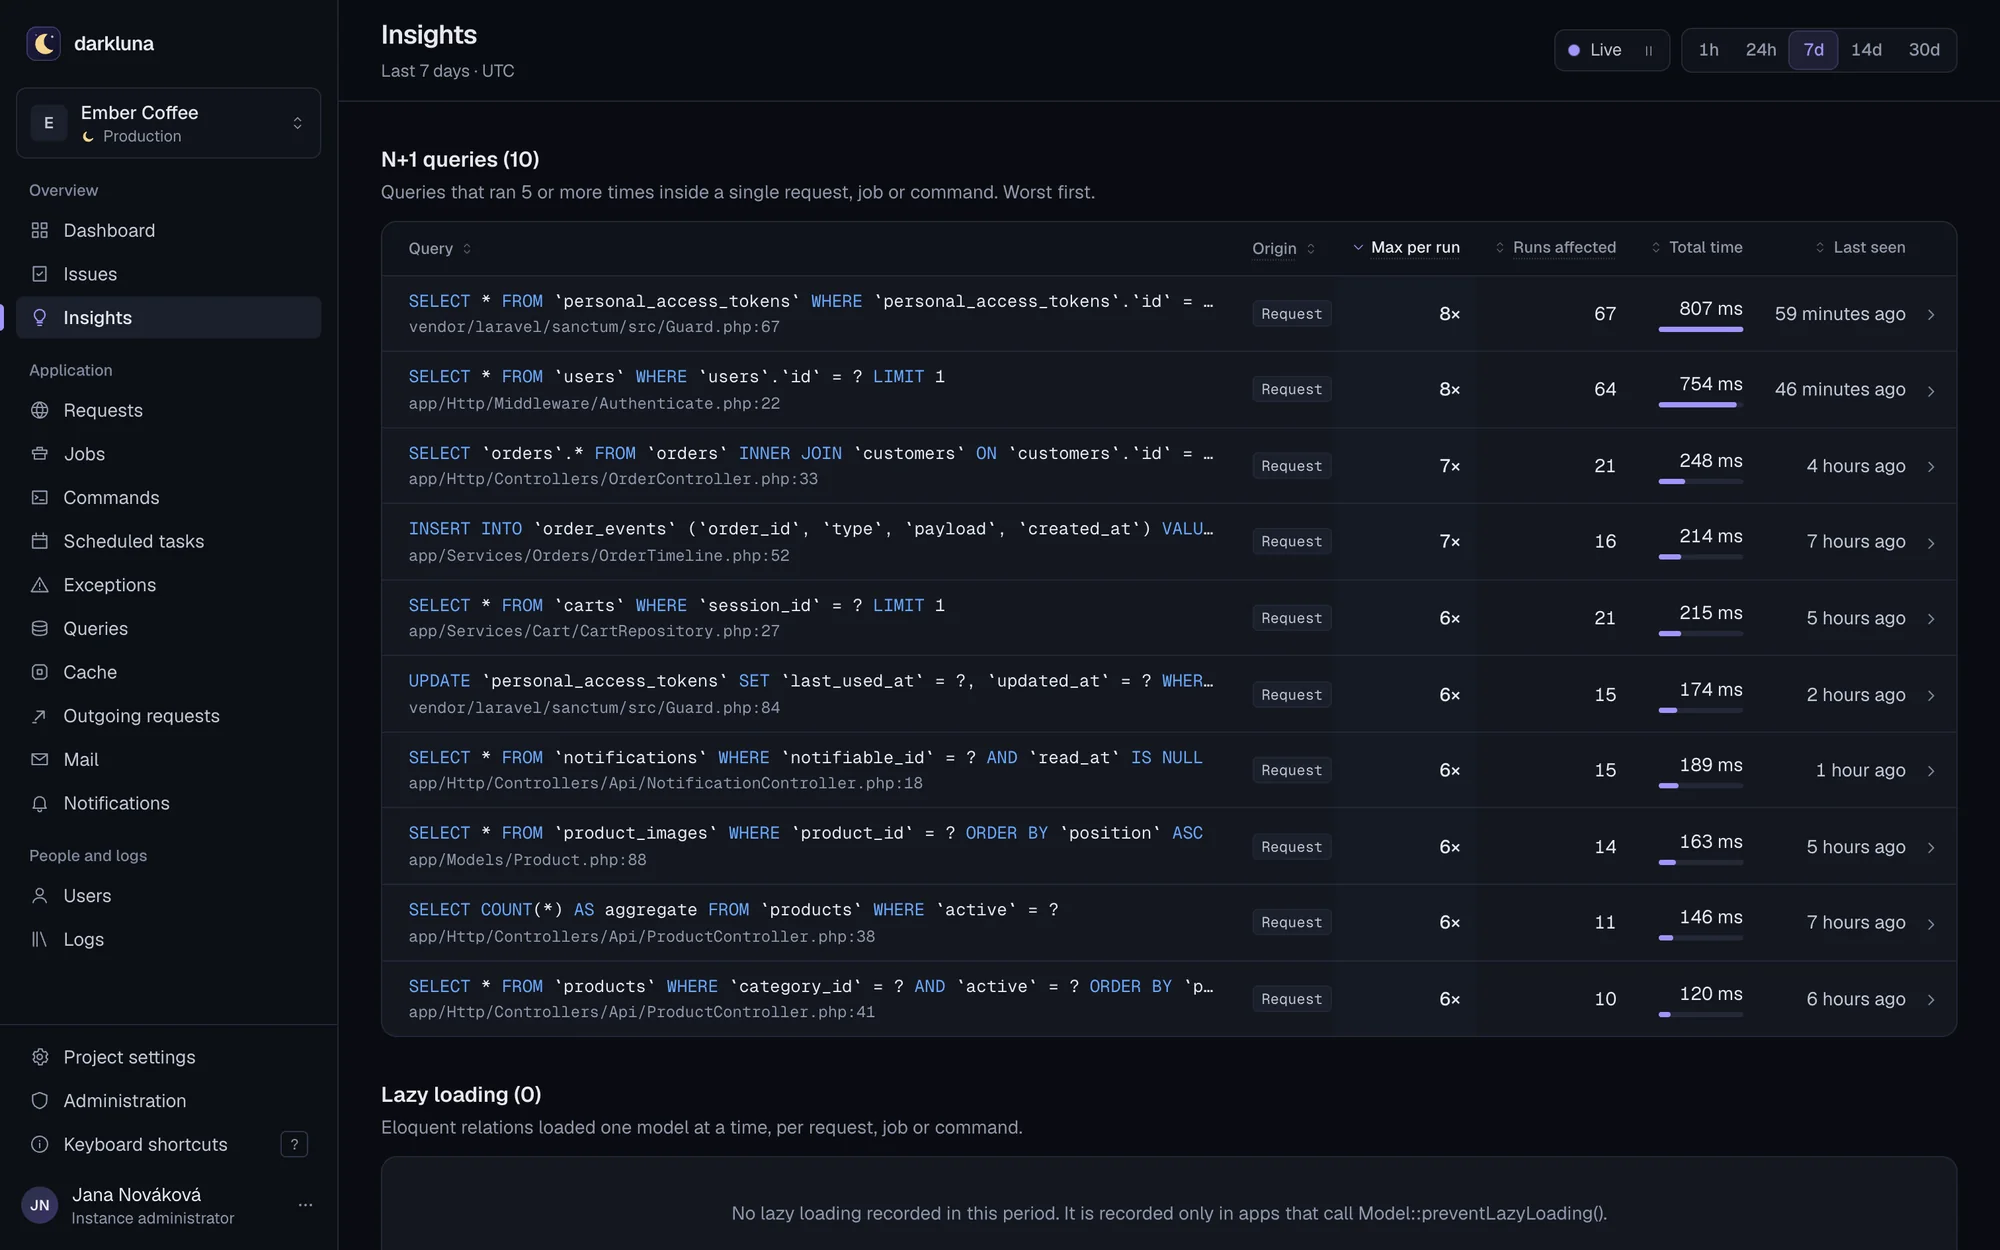
- N+1 dotazy a lazy loading, nejhorší jako první
- Živé aktualizace přes WebSocket a MCP server, přes který AI asistent čte problémy, ale jen s vašimi oprávněními
Backend je rozdělený podle domén, ne podle vrstev: ingest, analytika, autentizace, úložiště metadat, ClickHouse. V produkčním kódu žádný unwrap. Vstup se převádí na typy hned na hranici systému. Každý kanál i buffer má pevný limit, takže proces pod zátěží nikdy nespadne. Při SIGTERM se buffery před ukončením vyprázdní do ClickHouse.
- událostí za sekundu při ingestu, měřeno na notebooku
- 88k
- paměti v nečinnosti
- 32 MB
- disku za týden s milionem událostí
- 75 MB
- kontejner a k tomu ClickHouse
- 1